Vous codez une app sociale flambant neuve, l'interface est fluide, l'expérience utilisateur est immersive. Mais avez-vous vérifié si votre formulaire d'inscription ne demande pas le numéro de téléphone alors qu'une simple adresse e-mail suffirait ? Si la réponse est oui, vous êtes déjà hors des clous du RGPD. Pour les développeurs modernes, souvent appelés "Vibe Coders" en raison de leur approche intuitive et centrée sur l'expérience, la conformité n'est plus une tâche administrative ennuyeuse, mais un défi de design fondamental.
Le Règlement Général sur la Protection des Données (RGPD), appliqué depuis mai 2018, impose des règles strictes qui impactent directement l'architecture logicielle. Oubliez les longs rapports juridiques. Ce qui compte ici, c'est comment implémenter concrètement deux piliers : la minimisation des données et des flux de consentement robustes. Une erreur dans ces domaines peut coûter jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial. Pire encore, elle détruit la confiance des utilisateurs. Voici comment transformer ces contraintes légales en avantages concurrentiels sans sacrifier la fluidité de votre produit.
Pourquoi la minimisation des données change votre architecture
La plupart des développeurs ont pris l'habitude de collecter tout ce qui passe par les mains de l'utilisateur. "Au cas où", se disent-ils. Le RGPD interdit cette mentalité. L'article 5(1)(c) stipule que les données personnelles doivent être "adéquates, pertinentes et limitées à ce qui est nécessaire" au regard des finalités pour lesquelles elles sont traitées. Concrètement, cela signifie que chaque champ de formulaire doit avoir une justification rationnelle immédiate.
Prenons un exemple typique d'une application communautaire. Vous demandez le nom, l'email, le numéro de téléphone, la date de naissance et le genre à l'inscription. Est-ce vraiment nécessaire ? Souvent, non. Pour créer un compte, l'email suffit généralement pour l'authentification. Les autres informations peuvent être collectées plus tard, quand l'utilisateur voit la valeur ajoutée de les partager. C'est le principe de "just-in-time collection".
| Critère | Approche Traditionnelle (Non conforme) | Approche Minimisée (Conforme RGPD) |
|---|---|---|
| Champs obligatoires | Nom, Email, Téléphone, Adresse, Genre, Date de naissance | Email uniquement (ou identifiant unique) |
| Moment de la collecte | Tout à l'inscription | Au moment de l'utilisation de la fonctionnalité spécifique |
| Durée de conservation | Indéfinie (jusqu'à suppression du compte) | Définie par la finalité (ex: logs supprimés après 90 jours) |
| Impact technique | Bases de données lourdes, migrations complexes | Architecture légère, coûts de stockage réduits |
La minimisation ne s'arrête pas aux formulaires. Elle concerne aussi vos logs techniques et vos analytics. Stockez-vous l'adresse IP complète de chaque visiteur ? En Europe, l'IP est considérée comme une donnée personnelle. Si vous avez besoin de statistiques agrégées, anonymisez l'IP dès l'ingestion des données ou utilisez des identifiants d'événements aléatoires plutôt que des ID utilisateurs persistants liés à des appareils spécifiques. Cela réduit drastiquement le volume de données sensibles à sécuriser.
Les quatre conditions non négociables du consentement
Le consentement est souvent mal compris. Beaucoup pensent qu'une case pré-cochée ou un message "En continuant, vous acceptez..." suffisent. Faux. Selon l'article 4(11) du RGPD, le consentement doit être libre, spécifique, éclairé et univoque. Décortiquons ces termes pour votre code.
- Libre : L'utilisateur ne doit pas subir de pression. Si vous bloquez l'accès à votre site tant que l'utilisateur n'accepte pas tous les cookies de suivi publicitaire, le consentement n'est pas libre. Il y a un lien de causalité forcée.
- Spécifique : Un seul bouton "Tout accepter" est risqué si les finalités sont multiples (analytics, marketing, partage tiers). Idéalement, offrez des options granulaires ou assurez-vous que le refus global soit aussi facile que l'acceptation globale.
- Éclairé : L'utilisateur doit savoir qui traite ses données et pourquoi. Évitez le jargon juridique. Utilisez un langage clair : "Nous utilisons cet outil pour voir quelles pages vous visitez le plus" plutôt que "Cookies analytiques tiers".
- Univoque : Il faut une action positive. Silence, inactivité ou cases pré-cochées ne comptent pas. L'utilisateur doit cliquer, cocher ou glisser pour donner son accord.
De plus, l'article 7 exige que vous puissiez démontrer le consentement. Dans votre base de données, vous devez stocker non seulement le fait que l'utilisateur a accepté, mais aussi quand, quelle version du texte de politique de confidentialité il a vue, et pour quelles finalités exactes. Sans ces logs d'audit, vous êtes en infraction, même si l'utilisateur a réellement cliqué sur "Accepter".
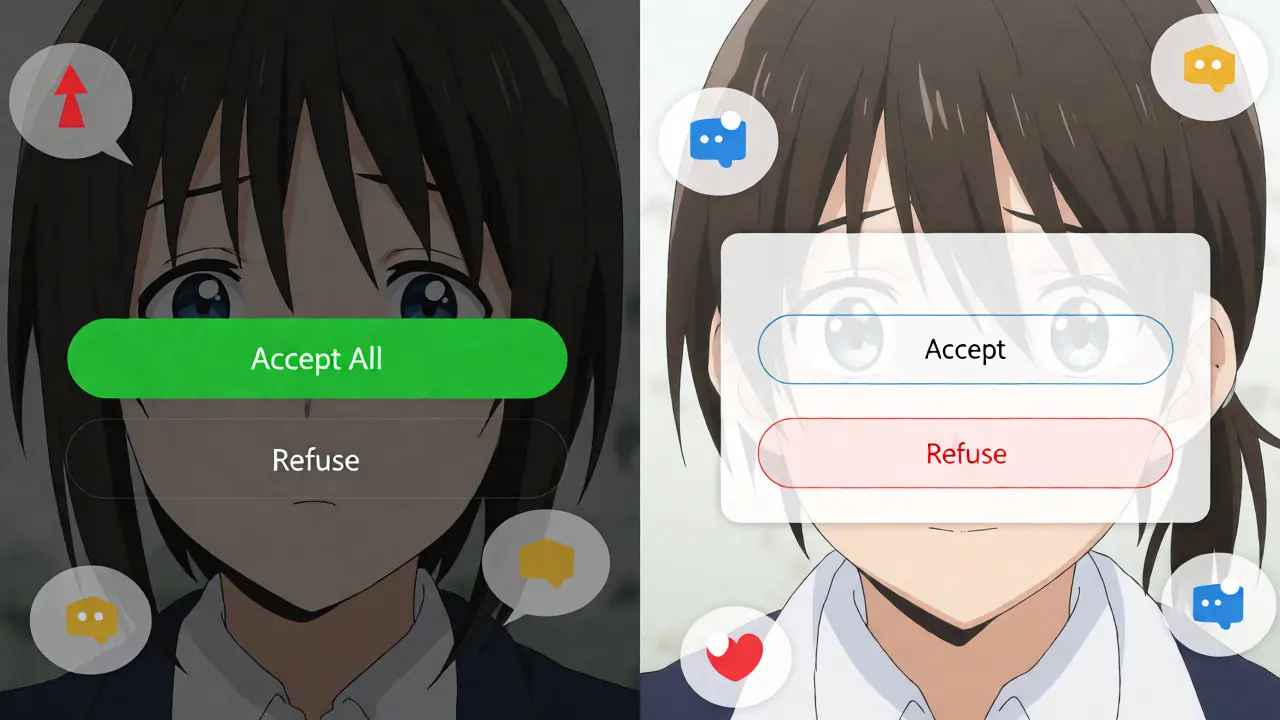
Design UX : Éviter les dark patterns
Les régulateurs européens surveillent de près les interfaces utilisateur. Les "dark patterns" sont des designs trompeurs qui poussent l'utilisateur à accepter plus qu'il ne le souhaite. Par exemple, mettre le bouton "Accepter tout" en vert vif et grand, tandis que le bouton "Refuser" est gris, petit et caché derrière trois clics, est considéré comme coercitif.
Pour les Vibe Coders, l'objectif est de créer une expérience transparente. Voici quelques bonnes pratiques UI :
- Symétrie visuelle : Les boutons "Accepter" et "Refuser" doivent avoir la même taille, la même couleur et la même police. Ne hiérarchisez pas artificiellement les choix.
- Consentement contextuel : Au lieu d'un banner géant au chargement de la page, demandez la permission d'utiliser la géolocalisation uniquement lorsque l'utilisateur clique sur "Trouver des amis près de moi". Cette approche réduit la fatigue cognitive et augmente le taux d'acceptation réel.
- Retrait facile : Retirer son consentement doit être aussi facile que le donner. Si l'utilisateur a dû faire trois clics pour accepter, il ne devrait pas en faire cinq pour refuser. Intégrez des liens directs vers les paramètres de confidentialité dans vos emails et votre footer.
Une étude récente montre que les utilisateurs deviennent "aveugles aux bannières" lorsqu'elles sont trop intrusives. Ils cliquent sur "Accepter" juste pour faire disparaître le pop-up. Cela crée une fausse impression de consentement valide, mais techniquement, si le processus était manipulé, ce consentement peut être invalidé lors d'un contrôle. Mieux vaut perdre quelques points de taux de conversion au départ que risquer une amende massive plus tard.
Implémentation technique : L'architecture du consentement
Comment gérer cela dans le code ? Ne laissez pas les scripts tiers se charger avant que le consentement ne soit vérifié. C'est une erreur fréquente avec Google Analytics ou Facebook Pixel. Ils envoient des données dès l'initialisation, parfois avant même que l'utilisateur n'ait vu la bannière.
Voici un pattern architectural robuste pour votre frontend :
- État initial neutre : Aucun cookie non essentiel n'est écrit. Les SDKs de tracking ne sont pas initialisés.
- Gestionnaire de consentement centralisé : Utilisez un module dédié (comme OneTrust, Cookiebot, ou une solution custom) qui expose une API claire : `getConsent('analytics')`, `setConsent('marketing', true)`.
- Chargement conditionnel : N'importez dynamiquement les scripts de tracking que si la promesse `hasConsent()` est résolue à `true` pour la catégorie concernée.
- Rechargement dynamique : Si l'utilisateur modifie ses préférences via un widget flottant, rechargez les scripts concernés ou envoyez un événement de mise à jour au backend pour arrêter immédiatement le traitement des nouvelles données.
Côté backend, assurez-vous que votre service de gestion des consentements est scalable. Chaque changement de préférence doit être enregistré avec un timestamp précis. Si un utilisateur supprime son compte, vous devez pouvoir prouver que toutes ses données associées, y compris les logs de consentement, ont été purgées ou anonymisées selon votre politique de rétention.
La convergence mondiale : Préparer l'avenir
Le RGPD n'est pas isolé. La Californie (CPRA), le Colorado et d'autres juridictions adoptent des lois similaires. La tendance est claire : la transparence et le contrôle utilisateur deviennent des standards mondiaux. En concevant votre application pour le RGPD dès aujourd'hui, vous préparez le terrain pour une expansion internationale sans refonte majeure.
Par exemple, la notion de "droit à la portabilité" (exporter ses données) et le "droit à l'oubli" (supprimer ses données) sont désormais intégrés dans de nombreuses législations. Si votre architecture permet une extraction facile des données utilisateur sous format JSON standardisé et une suppression cascade propre dans toutes vos bases de données, vous serez prêt pour n'importe quel marché.
Ne voyez pas la conformité comme un frein. Une application qui respecte la vie privée inspire confiance. Les utilisateurs sont de plus en plus conscients de la valeur de leurs données. Leur montrer que vous les traitez avec soin, en ne collectant que le strict nécessaire et en leur donnant le contrôle, renforce l'engagement à long terme. C'est le véritable "vibe" d'une application moderne et éthique.
Est-ce que je dois demander le consentement pour les cookies essentiels ?
Non. Les cookies strictement nécessaires au fonctionnement du site (comme ceux qui maintiennent la session de connexion active ou sauvegardent les préférences de langue) ne nécessitent pas de consentement préalable. Cependant, vous devez toujours les mentionner dans votre politique de confidentialité.
Que se passe-t-il si un utilisateur refuse les cookies de suivi ?
Votre application doit continuer à fonctionner normalement. Vous ne pouvez pas pénaliser l'utilisateur en ralentissant le site ou en masquant des fonctionnalités essentielles. Les scripts de suivi analytique ou publicitaire ne doivent tout simplement pas se charger ni envoyer de données.
Combien de temps puis-je conserver les logs de consentement ?
Il n'y a pas de durée fixe imposée par le RGPD, mais ils doivent être conservés aussi longtemps que nécessaire pour prouver la légalité du traitement. En pratique, beaucoup d'entreprises les gardent pendant toute la durée de vie du compte utilisateur, puis les archivent ou les anonymisent après la suppression du compte, conformément à leur politique de rétention globale.
Puis-je utiliser un blocage total (cookie wall) si l'utilisateur refuse ?
C'est risqué. Les autorités européennes considèrent généralement que bloquer l'accès complet au contenu tant que l'utilisateur n'a pas donné son consentement pour des traitements non essentiels n'est pas un consentement "libre". Il est préférable de laisser l'utilisateur accéder au site avec un mode dégradé (sans personnalisation avancée) plutôt que de le bloquer totalement.
Qu'est-ce qu'un "dark pattern" dans le contexte du RGPD ?
Un dark pattern est une interface conçue pour manipuler l'utilisateur vers une décision qu'il n'aurait pas prise autrement. Exemples : cases pré-cochées, formulation négative confuse ("Je ne veux pas ne pas recevoir..."), ou boutons "Refuser" difficiles à trouver. Ces pratiques invalident le consentement car elles contreviennent au principe de liberté de choix.