Vous avez probablement entendu parler du Vibe Coding comme de la nouvelle façon magique de créer des logiciels en parlant simplement à une IA. Mais voici le problème que personne ne veut aborder au début : quand tout le monde peut coder, qui est responsable quand ça casse ? Le vibe coding transforme radicalement le cycle de vie du développement logiciel (SDLC), mais nos modèles de gouvernance traditionnels, conçus pour le code écrit par des humains avec des chaînes de responsabilité claires, sont à la traîne. Si vous laissez vos équipes générer des applications entières via des prompts naturels sans cadre de contrôle adapté, vous créez un risque opérationnel majeur. La solution n'est pas d'interdire l'outil, mais d'appliquer une gouvernance par niveaux qui aligne la rigueur des contrôles sur le niveau de risque réel de chaque composant.
Pourquoi le Vibe Coding brise la gouvernance traditionnelle
Le vibe coding, c'est bien plus qu'un raccourci. C'est un changement de paradigme où le développeur décrit l'intention en langage naturel et où l'IA génère le code, l'interface et même la logique backend. Google Cloud décrit cela comme une opération à deux niveaux : le raffinement itératif du code et la gestion du cycle de vie de l'application. Le piège, c'est que ce code généré peut être fonctionnellement parfait mais totalement opaque. Comme le souligne eSentire, un outil mal géré devient fragile et indocumenté, tandis qu'un outil bien géré débloque une vélocité inégalée.
Le vrai danger réside dans l'opacité. Un modèle peut produire un résultat irréprochable que personne ne peut expliquer ni modifier. Si vous ne comprenez pas ce qui se passe sous le capot, vous ne pouvez pas prendre la responsabilité de le faire évoluer ou de le sécuriser. De plus, dès qu'un raccourci fait gagner du temps, il finit en production. La politique suit toujours la commodité, donc la gouvernance doit intervenir dès l'instant où la dépendance commence, pas après l'incident.
L'architecture de la gouvernance par trois plateformes
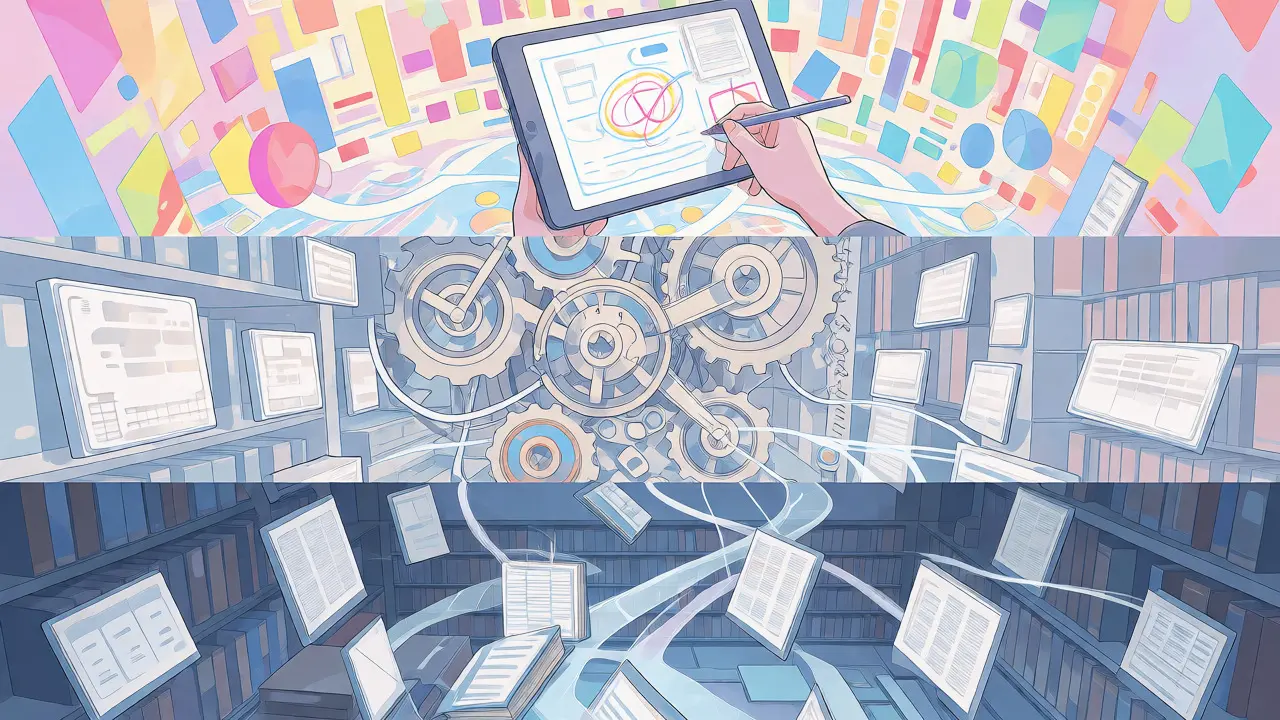
Pour gérer cette complexité, il faut arrêter de voir la gouvernance comme une liste de règles PDF. Il faut une architecture technique intégrée. Une approche efficace repose sur trois plateformes interconnectées qui forment un système de défense en profondeur :
- La Plateforme de Vibe Coding (Expression) : C'est là que les idées naissent. Elle permet aux non-développeurs de dessiner comment le travail devrait avoir l'air et de fonctionner avec des interfaces visuelles ou des prompts. L'IA fait le gros du travail, mais cette couche capture l'intention initiale.
- La Plateforme de Workflow (Exécution) : C'est le moteur répétable et auditable. Elle garantit que les actions business suivent des chemins prévisibles, appliquent des permissions basées sur les rôles et déclenchent des approbations humaines si nécessaire.
- L'Espace de Travail IA (Raisonnement) : C'est la boîte noire ouverte. Ici, les prompts, les choix de modèles et les contextes utilisés pour générer le code sont journalisés. Sans cette traçabilité, impossible d'auditer pourquoi une décision a été prise.
Aucune de ces plateformes ne fonctionne seule. La couche de connexion orchestre les interactions : quand une app vibe-coded appelle une fonction IA, elle passe par l'Espace de Travail pour que l'activité soit enregistrée. Toute action business résultante traverse la Plateforme de Workflow, qui applique les contrôles d'accès. L'IA peut proposer, mais elle ne peut jamais agir hors de son périmètre gouverné.
Adapter les contrôles au niveau de risque
Toutes les lignes de code générées ne méritent pas le même niveau de scrutiny. Appliquer une revue de code lourde à chaque petit prototype tue la vélocité. À l'inverse, laisser passer du code critique sans vérification expose l'entreprise. La clé est de hiérarchiser les validations selon l'impact potentiel.
| Type d'Application | Contrôle Requis | Validation Humaine | |
|---|---|---|---|
| Faible | Prototypes internes, tableaux de bord temporaires, outils de productivité personnels. | Scan automatique de sécurité basique, revue par les pairs légère. | Optionnelle. Focus sur l'utilisabilité plutôt que la robustesse. |
| Moyen | Outils internes critiques, flux de travail départementaux, intégrations API simples. | Tests unitaires automatisés, revue de code par un expert, vérification des secrets. | Obligatoire avant déploiement. Vérification des cas limites. |
| Élevé | Applications client-facing, traitement de données sensibles, décisions financières automatisées. | Audit complet, tests de charge, analyse statique avancée, conformité réglementaire (GDPR, etc.). | Stricte. Approbation multi-niveaux (Sécurité + Métier). Revue comportementale approfondie. |
Cette matrice n'est pas statique. Elle s'intègre directement dans le pipeline de déploiement. Les flux de validation légers s'appliquent là où la confiance est élevée, tandis que les inspections profondes prennent le relais quand les enjeux montent. Cela crée un rythme équilibré entre automatisation et jugement humain.
Sécuriser le code généré : les angles morts classiques
Les scanners de sécurité traditionnels cherchent des vulnérabilités connues dans du code humain. Ils ratent souvent les spécificités du code généré par IA. Par exemple, l'IA peut inventer des bibliothèques inexistantes (hallucinations de dépendances) ou inclure accidentellement des clés API dans le code source parce que le prompt contenait un contexte sensible.
Pour contrer cela, vous devez adapter votre chaîne d'outils :
- Revue de code consciente de l'IA : Utilisez des outils entraînés à détecter les patterns typiques des LLMs, comme la redondance excessive ou les structures logiques inhabituelles qui masquent des failles.
- Gestion stricte des secrets : Assurez-vous que les environnements d'exécution isolent les credentials. Le code généré ne doit jamais contenir de valeurs littérales sensibles.
- Contrôles d'accès renforcés : Restreignez qui peut accéder aux outils de vibe coding et aux modèles sous-jacents. Un accès compromis pourrait générer du code malveillant à grande échelle.
Valider le comportement, pas seulement la syntaxe
Dans le développement traditionnel, on valide que le code compile et passe les tests unitaires. Avec le vibe coding, il faut valider que l'application résout réellement le problème utilisateur. Le code peut être techniquement correct mais offrir une expérience utilisateur désastreuse ou des résultats biaisés.
Adoptez une surveillance post-déploiement spécifique aux applications IA. Suivez des métriques comportementales telles que :
- Le taux de complétion des tâches.
- Le temps jusqu'à la valeur perçue (time-to-value).
- Les schémas de récupération d'erreur (l'utilisateur abandonne-t-il ou corrige-t-il ?).
- Le sentiment utilisateur agrégé.
Utilisez des déploiements progressifs (staged rollouts). Lancez la fonctionnalité à un petit groupe d'utilisateurs, comparez leur engagement avec celui d'autres groupes, et surveillez les anomalies avant d'étendre à toute l'organisation. Cela permet de détecter si le code généré se comporte de manière cohérente dans différents contextes réels.
Intégrer l'humain dans la boucle de décision
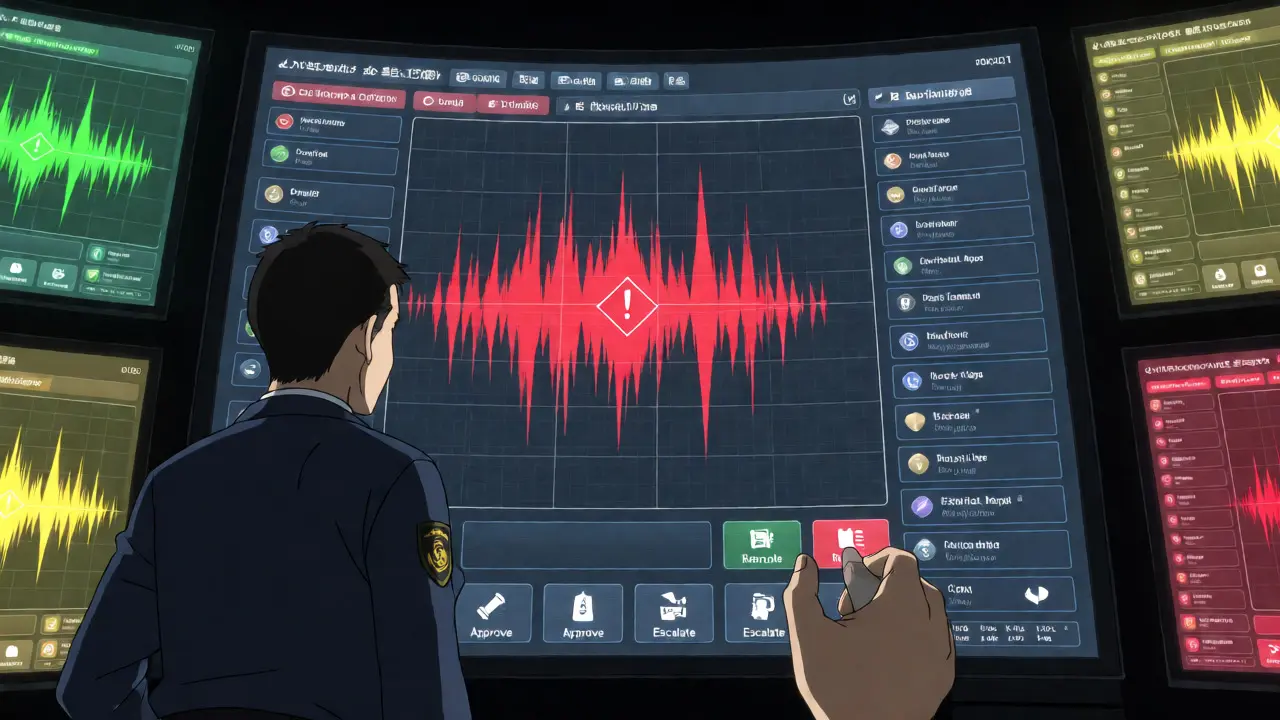
La gouvernance par niveaux échoue si elle tente d'éliminer totalement l'intervention humaine. Au contraire, elle doit rendre l'intervention humaine plus efficace grâce à des interfaces dédiées. Par exemple, un responsable des opérations de sécurité pourrait utiliser un panneau de triage montrant la recommandation du modèle et les sources sur lesquelles il s'appuie, avec des boutons explicites « Approuver » ou « Escalader ».
De même, les propriétaires de politiques peuvent utiliser des explorateurs de règles permettant aux auditeurs de cliquer sur un contrôle pour voir les preuves sous-jacentes. Cette couche de vérification humaine opère à différentes intensités selon la nature de la décision. Pour une action à faible impact, l'approbation peut être asynchrone. Pour une décision financière critique, elle doit être synchrone et documentée.
La gouvernance comme infrastructure, pas comme obstacle
Beaucoup voient encore la gouvernance comme un frein à l'innovation. Dans le contexte du vibe coding, c'est exactement l'inverse. Sans structure de compte-rendu et de contrôle, la démocratisation du développement conduit au chaos. Quand les équipes métier prototypent leurs propres outils sans garde-fous, la dette technique explose.
La gouvernance par niveaux transforme la discipline logicielle en service partagé. Les ingénieurs se concentrent sur les garde-fous, les connecteurs et les services partagés qui rendent cette liberté sûre. Les experts métier utilisent cette infrastructure pour automatiser leurs workflows. Ce n'est pas une rébellion contre la discipline, c'est l'accessibilité de la puissance de développement à tous, accompagnée de la responsabilité équivalente.
Qu'est-ce que le vibe coding exactement ?
Le vibe coding est une approche de développement assisté par IA où les utilisateurs décrivent les fonctionnalités souhaitées en langage naturel. L'IA génère ensuite le code correspondant, y compris l'interface utilisateur et la logique backend. C'est un processus itératif qui combine l'idéation, la génération, la revue et le déploiement rapide.
Pourquoi les contrôles de sécurité traditionnels ne suffisent-ils pas ?
Les scanners classiques sont conçus pour le code humain structuré. Le code généré par IA peut contenir des hallucinations de dépendances, des secrets exposés accidentellement ou des logiques opaques que les analyses statiques standards ne détectent pas correctement. Une revue spécifique aux patterns de l'IA est nécessaire.
Comment définir le niveau de risque d'une application vibe-coded ?
Évaluez l'impact business en cas de panne, la sensibilité des données traitées et l'exposition client. Les outils internes temporaires sont à faible risque, tandis que les applications traitant des transactions financières ou des données personnelles clients sont à haut risque et nécessitent des contrôles stricts.
Quel rôle joue l'humain dans la gouvernance par niveaux ?
L'humain intervient comme validateur final, surtout pour les décisions à moyen et haut risque. Il utilise des interfaces spécifiques pour examiner les recommandations de l'IA, vérifier les sources et approuver ou rejeter les actions, assurant ainsi la responsabilité ultime.
Est-il possible de tracer l'origine du code généré ?
Oui, grâce à une plateforme d'espace de travail IA dédiée qui journalise les prompts, les versions de modèles utilisées et le contexte fourni. Cette traçabilité est essentielle pour l'audit et le débogage futur.